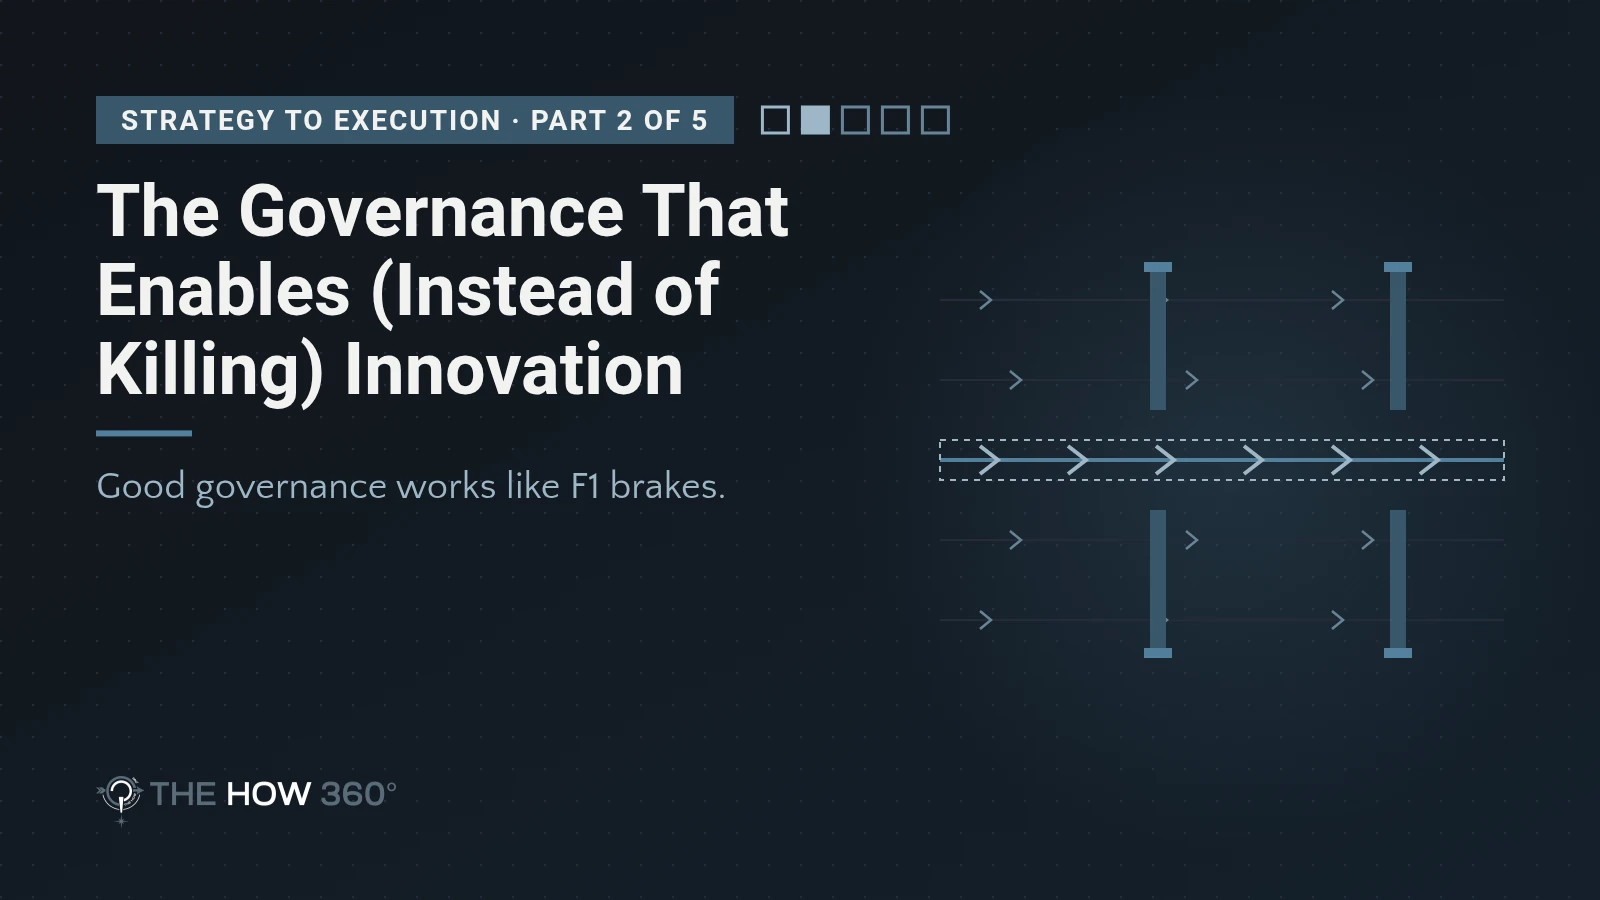
Governance bliver ofte set som en vejspærring. Men ægte governance skal virke som bremserne i F1: grunden til, at du trygt kan køre 300 km/t. Sådan bygger du den.
Fra strategi til eksekvering, del 2
I Formel 1 er bremserne der ikke for at sænke farten. De er der, for at køreren tør køre 300 km/t. Governance bør virke på samme måde.
Det meste governance gør det modsatte. Det tilføjer kontrolpunkter, bremser teamene og skubber dem mod omveje. Her viser jeg, hvorfor tung governance skaber mere risiko, ikke mindre, og du får en "Ja, hvis"-ramme og en kort gennemgang af kontroller, som du kan bruge til at gøre governance til en drivkraft igen.
Se et pitstop i F1. Du ser ikke kaos. Du ser fuldt synkroniserede procedurer, der udspiller sig på få sekunder. Strenge regler behøver ikke at gøre dig langsommere. Gjort rigtigt er de grunden til, at du kan bevæge dig hurtigt.
Det er den standard, jeg holder governance op imod. Kan vi bevæge os hurtigere og trygt med den, eller gør den os bare langsommere?
Vi hører ofte krav om "agilitet", straks efterfulgt af en stak nye obligatoriske kontrolpunkter i projektets livscyklus. Det er der, innovationen dør. Når governance kun bliver set som en kontrolmekanisme, bliver den det friktionspunkt, der kobler strategien fra eksekveringen.
Tre mønstre går igen:
Her er ironien. Jo mere kontrol vi lægger på i sikkerhedens navn, jo mere risiko skaber vi.
Når governance bliver for tung, bliver højtydende teams ikke bare langsommere. Min erfaring er, at de finder omveje: skygge-it og skyggeprocesser, der holder dem produktive. Resultatet er, at du mister overblikket, og pludselig har du slet ingen governance.
Ægte sikkerhed kommer af tillid, der bliver bekræftet af automatiserede, lette systemer, ikke af administrativ friktion.
Du bryder paradokset ved at erstatte manuelle kontrolpunkter med gennemsigtighed. Forestil dig et compliance-dashboard til ledelsen, der giver bestyrelsen den tryghed, den har brug for, uden en rapport på 100 sider. Det viser, at governance virker i baggrunden, så forretningen kan holde farten og samtidig styre sin risiko i realtid.
Løsningen er det, jeg kalder progressiv compliance: governance bygget ind i det daglige arbejde i stedet for at være en særskilt begivenhed.
"Ja, hvis"-rammen har tre trin:

Det bedste offentlige eksempel, jeg kender, kommer fra et stærkt reguleret sted: den amerikanske fødevare- og lægemiddelstyrelse, FDA.
Teamet bag FDA's Emergency Operations Network Incident Management System arbejdede inden for en livscyklusramme med ti faser, der hver sluttede med en stage gate. Det kunne tage op til fire uger at få dokumenter godkendt, og det passer ikke til en sprintrytme (Agile Alliance).
De ignorerede ikke reglerne. De tilpassede dem, med formel godkendelse. De slog design-, udviklings- og testportene sammen til én gennemgangscyklus og brugte sprintplanlægning og sprintgennemgang til at få go/no-go fra interessenterne. Dokumentationen blev estimeret pr. story, fik en ejer, blev skrevet i løbet af sprinten og fik hjælp fra en teknisk skribent og parskrivning.
Resultatet, som teamet selv beskriver det: mindre tid brugt på stage gates, kortere tid mellem leverancer af dokumentation, bedre fejlfjernelse og et program, der voksede til flere interessentgrupper og mere finansiering. Samme compliance. Mindre friktion.
Det er "Ja, hvis" i praksis.

Bedre governance starter ikke med den perfekte ramme. Den starter med det, du gør mandag morgen.
Efter min erfaring tager gennemgangen omkring to uger, og de første tre automatiserede tjek omkring fire uger mere.
Typiske fejl, du skal undgå:
God governance virker som bremserne i F1. Den er grunden til, at du kan køre stærkt, ikke grunden til, at du kører langsomt.
Tung, manuel governance skaber netop den risiko, den skal forhindre, fordi folk går uden om den. Let, automatiseret og synlig governance holder alle inden for systemet.
Den bedste governance er den, du knap lægger mærke til, fordi den er en del af den måde, arbejdet bliver gjort på.
Så hvor mange af jeres kontroller ville overleve spørgsmålet "hvornår fangede den sidst noget?"
Læs også: Del 3 af serien, Oversættelseslaget: bro mellem salg og leverance. Har du misset del 1, så start med Hvorfor 90 % af it-strategier fejler, og hvordan du retter det.
Vil du have governance, der får jer til at gå hurtigere? Se, hvordan jeg hjælper ledergrupper med it-ledelsesrådgivning og eksekvering af strategi.
Hold dig opdateret med mine informative blogindlæg.
Kæmper du med komplekse projekter, udfordringer med it-ledelse eller eksekvering af strategi? Med over 30 års erfaring med at levere resultater med stor effekt – hvad enten det er at redde forsinkede initiativer, optimere ressourcer eller drive transformation – giver jeg den klarhed, struktur og ledelse, der skal til for at lykkes.
Lad os tage en snak om, hvordan jeg kan hjælpe dig med at nå dine mål. Book et opkald i dag!


Vi bruger kun nødvendige cookies, medmindre du siger ja til statistik (Google Analytics). Så kan vi se, hvilke artikler der bliver læst. Du kan altid ændre dit valg. Læs privatlivspolitikken